Je kunt apps bouwen of autoriseren die Open Cloud API's gebruiken om toegang te krijgen tot Roblox bronnen. Open Cloud biedt authenticatie voor deze apps met behulp van OAuth 2.0.
- Als game-creator of groeps eigenaar
Je kunt veilig tools gebruiken die door anderen zijn gemaakt om je creatie productiviteit te verbeteren. De OAuth 2.0 autorisatielaag stelt je in staat om toestemming te geven aan apps van derden om toegang te krijgen tot jouw of de games van jouw groep zonder je inloggegevens en persoonlijke informatie te geven. Je selecteert de toegangsrechten van jouw specifieke Roblox-bronnen, en Roblox regelt het autorisatieproces voor jou met het OAuth 2.0 framework.
- Als app-ontwikkelaar
Je kunt apps maken voor jezelf en anderen in de Roblox-gemeenschap. OAuth 2.0 definieert de rollen die betrokken zijn bij het autorisatieproces, het protocol van hoe rollen met elkaar omgaan, en de autorisatieflows die je moet volgen om veilige en compatibele apps te ontwikkelen.
Rollen
Het Open Cloud OAuth 2.0 protocol heeft de volgende rollen. Het is nuttig om de specifieke rollen te begrijpen voordat je leert hoe ze met elkaar omgaan in autorisatieflows.
Resource eigenaar: Een entiteit die in staat is toegang te verlenen tot een beschermde bron. Bijvoorbeeld, een creator die een app van derden toestaat om toegang te krijgen tot hun Roblox-bronnen via Open Cloud Web API's.
Resource server: Een Roblox-service die beschermde bronnen host en reageert op verzoeken van een resource eigenaar.
Client: Een app die toegang krijgt tot beschermde bronnen namens de resource eigenaar (met de toestemming van de eigenaar).
Autorisatie server: De Roblox-server die de identiteit van de resource eigenaar verifieert en toegangstokens aan de client uitgeeft.
Grant types
Autorisatieflows, of grant types, zijn de stappen van acties die rollen uitvoeren tijdens het autorisatieproces. Roblox ondersteunt de OAuth 2.0 autorisatie code flow en de Proof Key for Code Exchange (PKCE) extensie, met verschillende implementatievereisten voor apps die in staat zijn of niet in staat zijn om client secrets op te slaan.
Autorisatie code flow
Via de autorisatie code flow wisselt een client een autorisatiecode voor een toegangstoken en een verversingstoken om het autorisatieproces te voltooien in de volgende stappen:
De client stuurt een autorisatieverzoek naar de Roblox autorisatie server.
De autorisatie server verifieert de identiteit van de resource eigenaar.
De autorisatie server ontvangt toestemming voor toegang tot specifieke Roblox bronnen van de resource eigenaar.
De autorisatie server leidt de resource eigenaar terug naar de client met een autorisatiecode.
De client vraagt een toegangstoken aan met de autorisatiecode bij de token endpoint.
De client ontvangt een reactie van de token endpoint met een toegangstoken, een ID-token en een verversingstoken.
De client haalt de toegestane bronnen op nadat hij het toegangstoken heeft ontvangen.
De volgende afbeelding beschrijft de interacties tussen rollen in de autorisatie code flow die je in de volgende secties zult lezen:
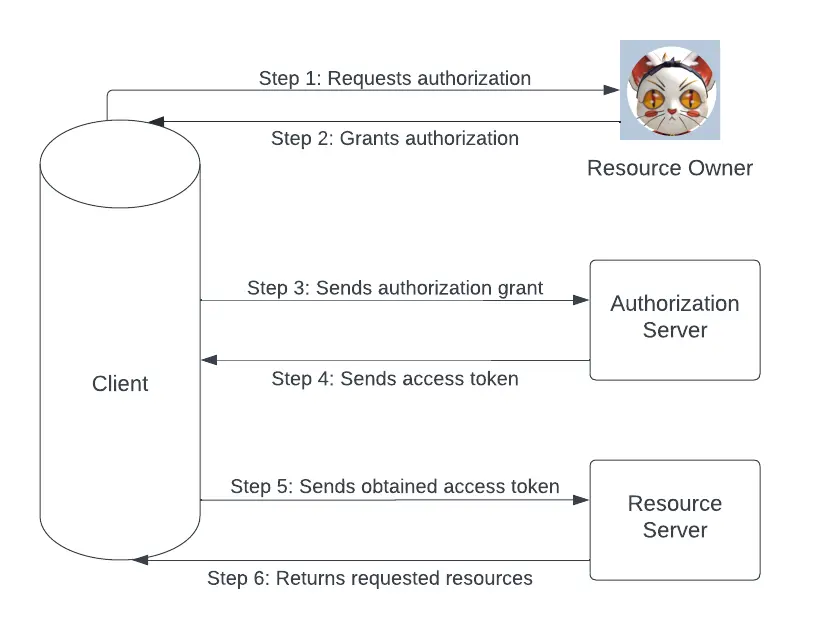
Autorisatie code flow met PKCE
De PKCE extensie van de autorisatie code flow helpt het risico te verminderen dat de autorisatiecode lekt en voorkomt cross-site request forgery (CSRF), een aanval die gebruikers misleidt om onbedoelde webverzoeken in te dienen. Deze flow voltooit het autorisatieproces met de volgende stappen:
De client genereert een unieke en cryptografisch willekeurige sleutel genaamd een code verifier voor elk autorisatieverzoek.
De client voert een SHA-256 hash-algoritme uit op de code verifier om een code challenge te genereren.
Als de client:
Een publieke client is, in plaats van de client secret te gebruiken, geeft hij de client ID en de code challenge door in het autorisatieverzoek.
Een confidentiële client is, voegt hij de code challenge samen met de client ID en secret toe in het verzoek.
De client stuurt een autorisatieverzoek naar de Roblox autorisatie server.
De autorisatie server verifieert de identiteit van de resource eigenaar.
De autorisatie server ontvangt toestemming voor toegang tot specifieke Roblox bronnen van de resource eigenaar.
De autorisatie server leidt de resource eigenaar terug naar de client met een autorisatiecode.
De client voegt de autorisatiecode en de originele code verifier toe aan het tokenverzoek naar de token endpoint.
De autorisatie server verifieert de autorisatiecode en de bijbehorende code verifier.
De client ontvangt een reactie van de token endpoint met een toegangstoken, een ID-token en een verversingstoken.
De client haalt de toegestane bronnen op nadat hij het toegangstoken heeft ontvangen.
OpenID Connect ondersteuning
Roblox gebruikt OpenID Connect (OIDC) als een identiteitslaag bovenop het OAuth 2.0 protocol voor authenticatie om gevoelige accountinformatie te beschermen. OIDC stelt applicaties in staat om de identiteit van gebruikers te verifiëren en hun basis openbare profielinformatie te verkrijgen, zoals gebruikers-ID, gebruikersnamen, weergavenamen en profiel links.
Registratie en implementatie
Om een web- of mobiele app te implementeren die gebruikmaakt van de autorisatiecodeflow, moet je:
Registreer je app bij Roblox. Dit stelt je in staat om een client ID en secret te verkrijgen om je app bij Roblox te registreren en oproepen naar je endpoints te doen.
Implementeer de autorisatiecode flow. Voor een complete referentie van de OAuth 2.0 endpoints die je moet aanroepen, zie de Authenticatie referentie.
Doorloop het beoordelingsproces om meer gebruikersquota te krijgen.